
Ministerstvo vnútra preventívne odstavilo svoj web pre kritické zraniteľnosti v PHP, NBÚ vyzýva na okamžitú reakciu
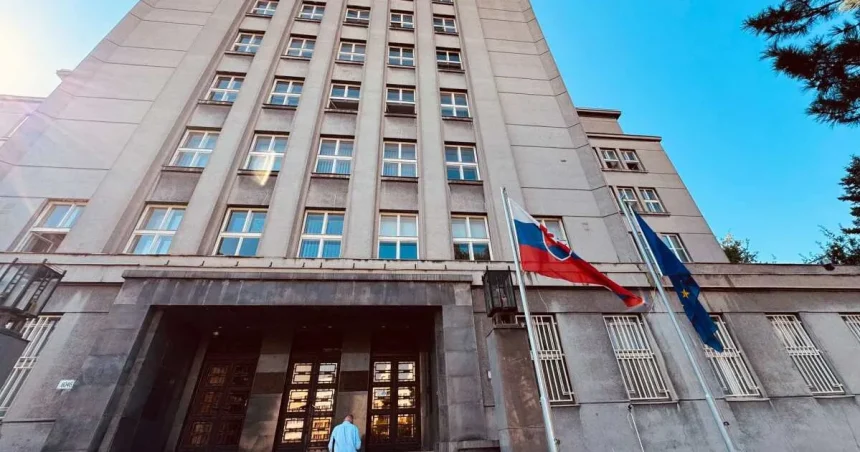
Slovenské ministerstvo vnútra v stredu dočasne odstavilo svoje webové sídlo v súvislosti s preventívnymi bezpečnostnými opatreniami proti kritickým zraniteľnostiam technológie PHP. Odstávka má trvať približne hodinu.
„Počas samotnej odstávky bude webové sídlo nedostupné. Technický tím vykoná potrebné bezpečnostné úpravy a pred obnovením prevádzky overí jeho funkčnosť,“ uviedol rezort vnútra. Cieľom opatrenia je podľa ministerstva posilniť ochranu webového sídla a zabezpečiť jeho spoľahlivú prevádzku. Rezort zároveň zdôraznil, že samotné odhalenie bezpečnostnej slabiny ešte neznamená, že došlo ku kybernetickému útoku alebo úniku údajov.
Na kritické bezpečnostné zraniteľnosti programovacieho jazyka PHP upozornil v stredu aj Národný bezpečnostný úrad. Situáciu označil za vážnu a vyžadujúcu okamžitú prípravu. Na sociálnej sieti informoval, že mimoriadne bezpečnostné opravy zatiaľ nie sú dostupné a ich vydanie sa očakáva v stredu o 16.00 h slovenského času.
Úrad spresnil, že ide o dve zraniteľnosti označené ako CVE-2026-109618 a CVE-2026-109619. Prevádzkovateľov systémov vyzval, aby bezodkladne identifikovali všetky systémy využívajúce PHP, ktoré sú dostupné z internetu alebo iných nedôveryhodných sietí.
„Identifikujte všetky PHP systémy dostupné z internetu alebo iných nedôveryhodných sietí. Pripravte izoláciu alebo odstavenie systémov, ktoré nebude možné rýchlo aktualizovať. Zvážte dočasné mitigácie, napríklad vypnutie session.upload_progress a obmedzenie multipart/form-data tam, kde je to prevádzkovo možné. Zabezpečte externý zber a uchovávanie logov. Pripravte a otestujte postup aktualizácie, reštartu a redeployu ešte pred vydaním opráv. Nezabudnite na kontajnery, appliances, embedded administračné rozhrania a produkty tretích strán používajúce PHP,“ uviedol NBÚ.
Podľa analytikov už verejne dostupný výskum opisuje funkčné zneužitie minimálne jednej z odhalených zraniteľností. Rozsiahle aktívne zneužívanie v reálnej prevádzke však zatiaľ potvrdené nebolo. „Toto nie je situácia typu opravíme neskôr – tento týždeň,“ upozornil úrad a vyzval prevádzkovateľov, aby sa na nasadenie opráv pripravili ešte v priebehu stredy.
Podobné preventívne opatrenia prijímali aj vlády v ďalších častiach Európy a sveta. Podľa agentúry Reuters pristúpili k dočasnému odstaveniu internetových stránok napríklad vládne úrady v Nemecku, Francúzsku, Holandsku a Fínsku.
Francúzske ministerstvo vnútra v stredu oznámilo, že počas čakania na bezpečnostnú aktualizáciu preventívne odstavilo webové stránky úradov štátnej správy vo francúzskych departementoch. Fínsky štátny poskytovateľ informačných technológií Valtori zase informoval o preventívnom odstavení verejných internetových služieb tamojšej vlády.
Vývojári programovacieho jazyka PHP informovali o dvoch kritických bezpečnostných slabinách už v utorok. Následne sa objavili správy, podľa ktorých sa hackeri pokúšajú tieto chyby zneužiť na útoky proti webovým stránkam. V stredu popoludní vývojári oznámili, že vydali bezpečnostnú aktualizáciu, ktorá odhalené zraniteľnosti opravuje. Používateľom zároveň dôrazne odporučili jej okamžitú inštaláciu.
Rozsah potenciálneho rizika súvisí aj s mimoriadne širokým využívaním programovacieho jazyka PHP. Ako upozorňuje agentúra DPA, funguje na ňom veľká časť internetu – od jednoduchých blogov cez rozsiahle spravodajské portály až po veľké internetové obchody. „PHP je všade,“ uviedla spoločnosť Huntress, ktorá pôsobí v oblasti kybernetickej bezpečnosti.
Tento programovací jazyk využíva okrem iného aj populárny nástroj na tvorbu webových stránok WordPress. Podľa odhadov odborníkov, na ktoré sa odvoláva agentúra DPA, WordPress na celom svete poháňa približne 400 až 500 miliónov webových stránok.